默克尔树与区块结构:为什么交易不可篡改
默克尔树是什么?本文用图讲清区块内几万笔交易如何压缩成 32 字节的默克尔根,说明默克尔证明如何做到只需几个哈希就能校验交易,以及为什么改一笔交易会让整条链失效。
本文目录
TL;DR 一句话结论
默克尔树把区块内成千上万笔交易逐层哈希,最终压缩成一个 32 字节的「默克尔根」。改任何一笔交易,这个根就会变,整条链随之失效。
这是区块链「不可篡改」的技术基础,不是靠道德约束或中心化监管。
区块里到底装了什么
一个区块分两部分:
- 区块头:约 80 字节,包含前一区块的哈希、时间戳、难度目标、随机数,以及默克尔根
- 区块体:实际的交易列表,可能有几千到几万笔
关键在于:区块头很小,但它通过默克尔根「代表」了整个区块体的完整性。这让轻量级验证成为可能——你不需要下载全部交易,只要区块头就能验证。
默克尔树怎么工作
构建过程是自底向上的:
- 每笔交易单独做一次哈希,得到叶节点
- 相邻两个叶节点拼接后再哈希,得到父节点
- 重复这一步,直到只剩一个节点
- 最后这个节点就是默克尔根,写进区块头
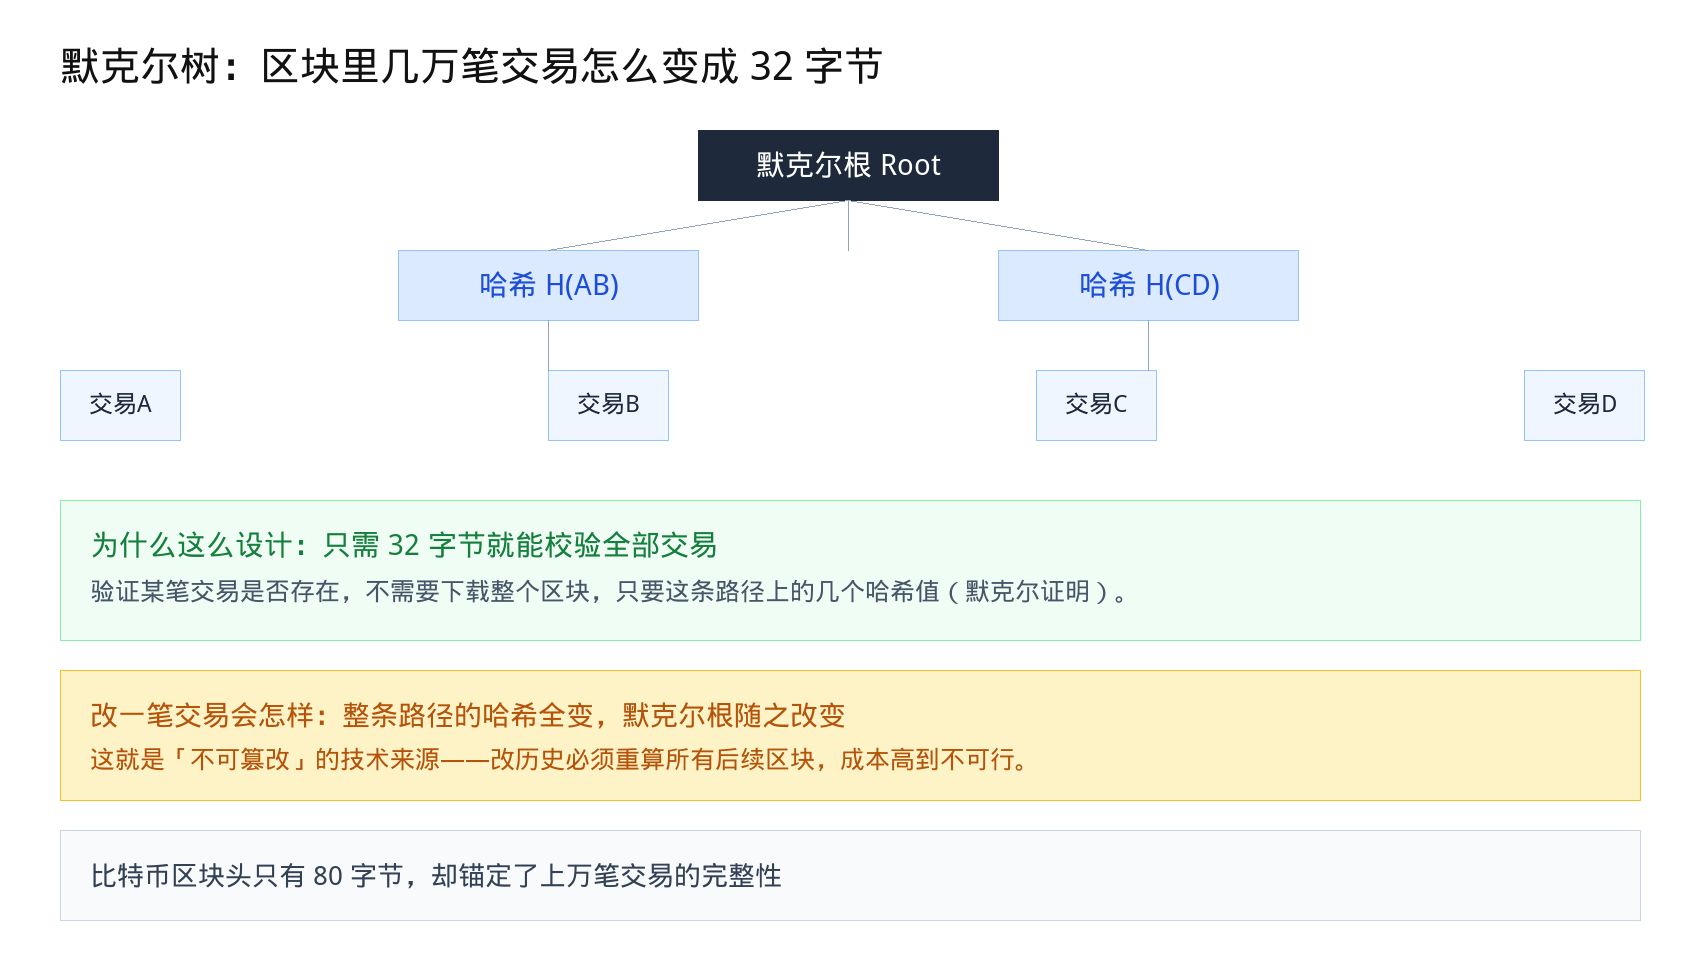
举例:4 笔交易 A、B、C、D
- 第一层:H(A)、H(B)、H(C)、H(D)
- 第二层:H(H(A)+H(B))、H(H(C)+H(D))
- 第三层:H(左 + 右) = 默克尔根
不管底下有多少笔交易,最终都收敛成一个固定长度的值(比特币用 SHA-256,32 字节)。
默克尔证明:为什么只要几个哈希
假设你想验证「交易 B 确实在这个区块里」,但不想下载全部交易。
你只需要:
- 交易 B 自己的哈希
- 同一层的 H(A)(兄弟节点)
- 上一层的 H(H(C)+H(D))(另一侧的子树根)
用这三个值逐层往上算,最后得到的根如果和区块头里的默克尔根一致,就证明 B 确实存在。
这就是「轻客户端」的原理:手机钱包不需要下载几百 GB 的区块链数据,只要区块头加上几条默克尔路径,就能验证某笔交易的真实性。
复杂度从 O(n) 降到 O(log n)。十万笔交易的区块,验证一笔只要约 17 个哈希值。
不可篡改从哪来
两个机制叠加:
第一层:默克尔树保护区块内
改任何一笔交易 → 它的哈希变 → 所有祖先节点变 → 默克尔根变 → 区块头变。
第二层:哈希链保护区块间
每个区块头都包含前一区块的哈希。区块头一变,下一个区块里记录的前哈希就对不上,再往后全部失效。
所以篡改一笔历史交易,需要重算该区块之后的所有区块,并且要重新完成工作量证明。在算力分散的网络里,这个成本高到不可行。
这就是为什么说「不可篡改」是经济成本保证的,不是技术上的绝对不可能。
实际应用场景
- 轻钱包验证:手机钱包用默克尔证明确认交易被打包
- 跨链桥:用默克尔证明验证源链上的事件确实发生
- 空投与白名单:把地址列表做成默克尔树,用户提交证明即可领取,链上只存一个根
- 数据可用性:Rollup 把交易数据压缩后提交,用默克尔根保证可验证
最后一条和扩容直接相关,参见以太坊 Layer2 是什么。
FAQ 常见问题
默克尔树是比特币发明的吗?不是。它由 Ralph Merkle 在 1979 年提出,中本聪把它用在了比特币区块结构上。
为什么用二叉树?结构简单、实现方便、路径长度是 log₂(n)。也有用其他分支数的变体,但二叉树最常见。
交易数是奇数怎么办?通常把最后一个节点复制一份凑成偶数,再逐层往上算。
默克尔根能反推出交易吗?不能。哈希是单向的,只能验证不能还原。
以太坊也用默克尔树吗?用,但改造成了「默克尔帕特里夏树」,同时支持状态存储和查询,不只是交易列表。
默克尔证明能证明交易失败了吗?不能。它只证明「某个数据在某个集合里」,不证明执行结果。失败交易的记录方式取决于具体链的设计。
延伸阅读
相关阅读
⚠️ 风险提示: 以上仅为新闻盘点与深度评论,不构成投资建议。美国财政部债务回购翻倍与特朗普加密政策预期推动BTC单周暴涨23%逼近$80K,ETF周流入超$16亿、$45亿空头被清算,但RSI已超买、$80K上方阻力密集,逼空动能衰竭后的回撤风险不容忽视。加密货币市场波动极大,请做好风险管理。
推荐注册:
📖 相关阅读: