助记词泄露了怎么办:72 小时抢救流程
助记词泄露后还有救吗?本文给出 72 小时抢救流程:从生成新钱包、转移资产、撤销旧地址授权到废弃旧地址,并说明为什么没有「改密码」这回事,以及如何复盘堵住泄露口子。
本文目录
TL;DR 一句话结论
助记词泄露后,旧地址永久失守,没有「改密码」这回事。唯一能做的是尽快把资产转移到新钱包,然后彻底弃用旧地址。
速度决定损失。攻击者通常会用脚本自动监控,一旦发现余额就立刻转走,窗口可能只有几分钟。
为什么没有「改密码」
助记词不是密码,它是私钥的人类可读编码。私钥决定了地址的控制权,而地址在区块链上是不可更改的。
所以:
- 不能「换一个私钥」来保住原地址
- 不能「冻结」原地址
- 不能联系任何人「找回」
你唯一的选择是生成一个全新钱包(新助记词、新地址),把资产搬过去,然后永远不再使用旧地址。
理解这一点很重要:很多人泄露后第一反应是「改个密码」,然后发现没用,白白浪费了宝贵的抢救时间。
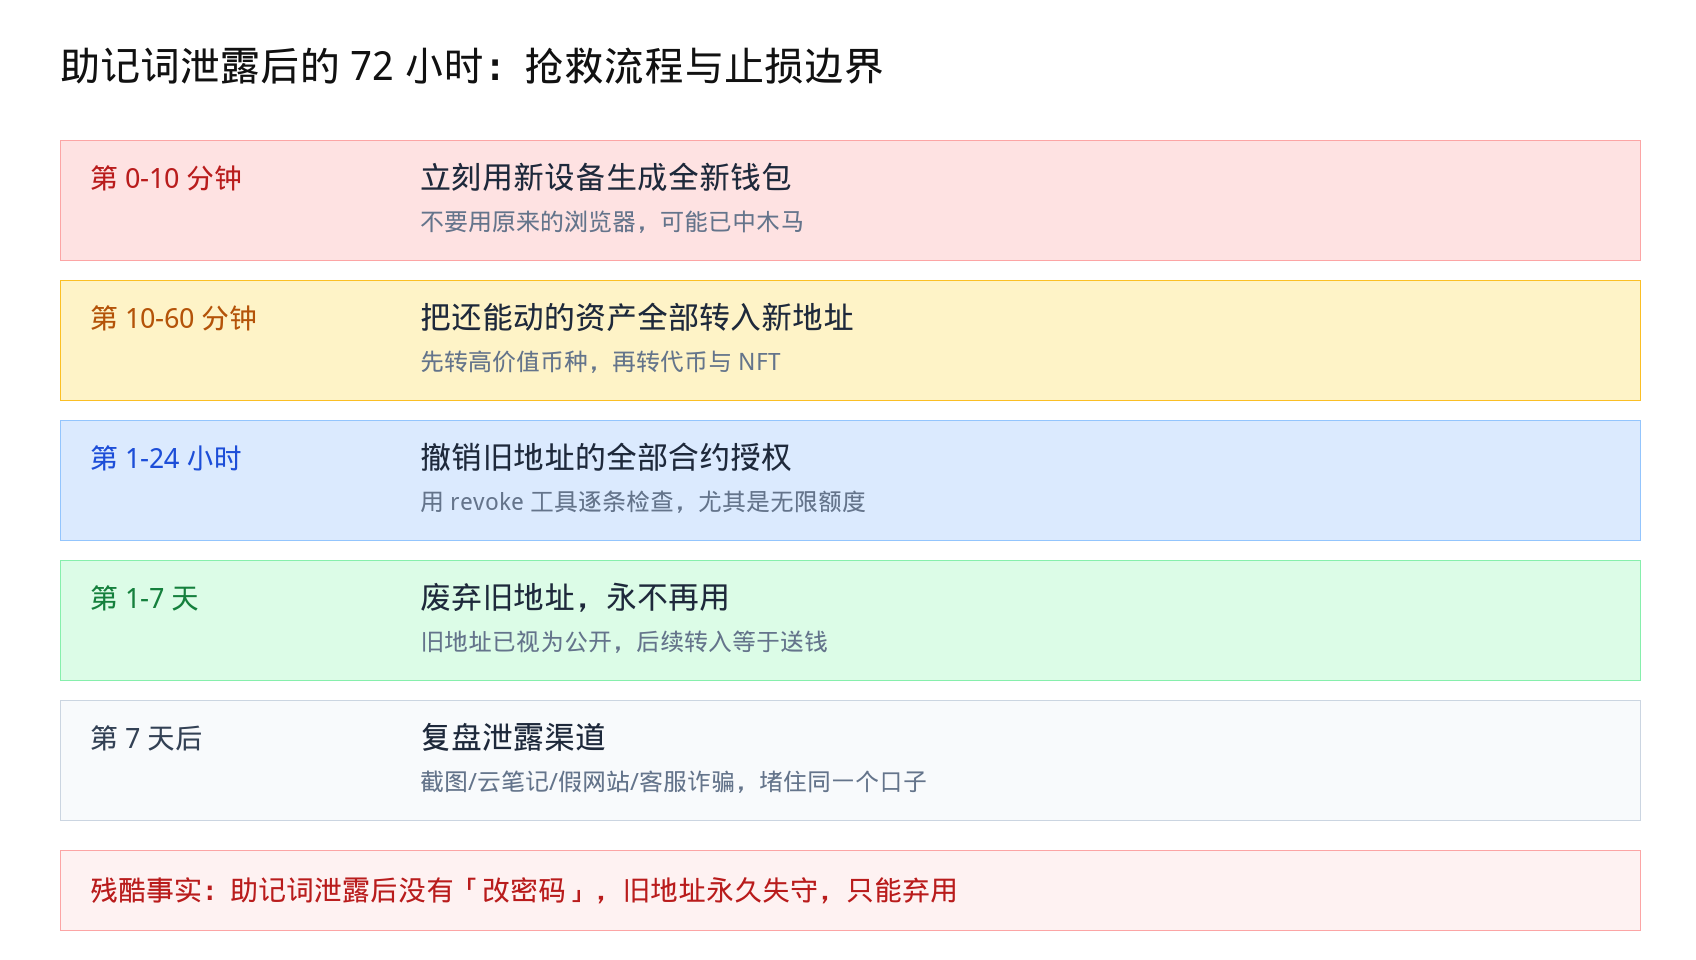
72 小时抢救流程
第 0-10 分钟:立刻生成全新钱包
用一台干净设备(不是原来那台浏览器)生成新钱包,抄好新助记词。不要在原设备上操作,因为泄露可能是木马导致,原设备已被监控。
第 10-60 分钟:转移资产
按价值排序,先转高价值币种,再转代币和 NFT。注意每笔转账都要 Gas,所以要预留足够的原生币。如果资产分散在多个链,按链逐个处理。
如果时间紧张,优先转走流动性最好、价值最高的部分。
第 1-24 小时:撤销旧地址授权
这一步最容易被漏掉。旧地址上可能还有对各类 DeFi 合约的授权(approve),即使资产转走了,攻击者仍可能利用授权做后续操作。
第 1-7 天:确认清空,废弃旧地址
反复检查旧地址是否还有残留资产(包括一些不值钱但可能有后续空投的代币)。确认后,旧地址永久弃用。
第 7 天后:复盘
找出泄露渠道,否则新钱包也可能以同样方式泄露。
撤销授权这一步别漏
很多人以为「币转走了就安全了」,但授权是独立于资产的。如果你曾经在某个 DApp 上点过「无限授权」,攻击者可以用这个授权继续操作。
撤销方式:使用链上授权查询工具(如 revoke 类工具),连接旧地址,逐条检查授权列表,把不需要的全部设为 0。
重点检查:
- 标记为「无限额度 / Unlimited」的授权
- 你不认识或已经不再使用的合约
- 授权时间很久、但合约仍在运行的
详细方法参见DeFi 授权安全:如何撤销合约授权。
泄露渠道复盘
常见泄露方式,逐一排查:
- 截图或拍照:存在相册、云备份、聊天记录里,被同步或窃取
- 云笔记 / 备忘录:账号被盗即全部泄露
- 假网站钓鱼:伪装成「钱包升级」「助记词验证」页面
- 假客服:声称帮你解决问题,索要助记词
- 恶意插件 / 木马:浏览器插件读取剪贴板或页面内容
- 输入到不明工具:所谓「助记词检测」「钱包健康检查」
回忆最近的操作,找到最可能的那一条,然后彻底堵住。
怎么预防
- 助记词只手写在纸上或刻在金属板上,不拍照、不上云、不发聊天软件
- 任何索要助记词的都是骗子,官方永远不会问
- 大额资产放冷钱包,热钱包只放日常小额,参见冷钱包怎么选
- 定期检查授权,不用的一律撤销
- 不在陌生网站连接钱包,签名前看清内容
FAQ 常见问题
助记词泄露但币还在,是不是没事?不是。攻击者可能还在等更大金额,或者暂时没监控到。立刻转移。
只泄露了部分单词,危险吗?有风险。攻击者可能结合其他信息推测。建议按完全泄露处理。
转到新钱包要多久?取决于网络拥堵和资产分散程度。单链单币通常几分钟,多链多资产可能要几小时。
旧地址以后还能收币吗?技术上能,但绝对不要。任何转入都会被立刻转走。
新钱包也可能泄露吗?如果你没堵住泄露渠道(比如还在用同一台中毒的设备),是的。所以第 7 天的复盘很重要。
硬件钱包能防助记词泄露吗?能防「私钥触网」,但如果你把助记词抄下来拍照,硬件钱包也救不了。参见助记词与私钥安全保管指南。
延伸阅读
相关阅读
⚠️ 风险提示: 以上仅为新闻盘点与深度评论,不构成投资建议。美国财政部债务回购翻倍与特朗普加密政策预期推动BTC单周暴涨23%逼近$80K,ETF周流入超$16亿、$45亿空头被清算,但RSI已超买、$80K上方阻力密集,逼空动能衰竭后的回撤风险不容忽视。加密货币市场波动极大,请做好风险管理。
推荐注册: