RPC 节点安全:钱包显示的数据可能是假的
RPC 节点决定了钱包能看到什么。节点被劫持时,余额、交易记录、收款地址都可能被伪造。本文讲清 RPC 的工作原理、四种劫持表现、如何选择可信服务商,以及什么情况下值得自建节点。
本文目录
TL;DR 一句话结论
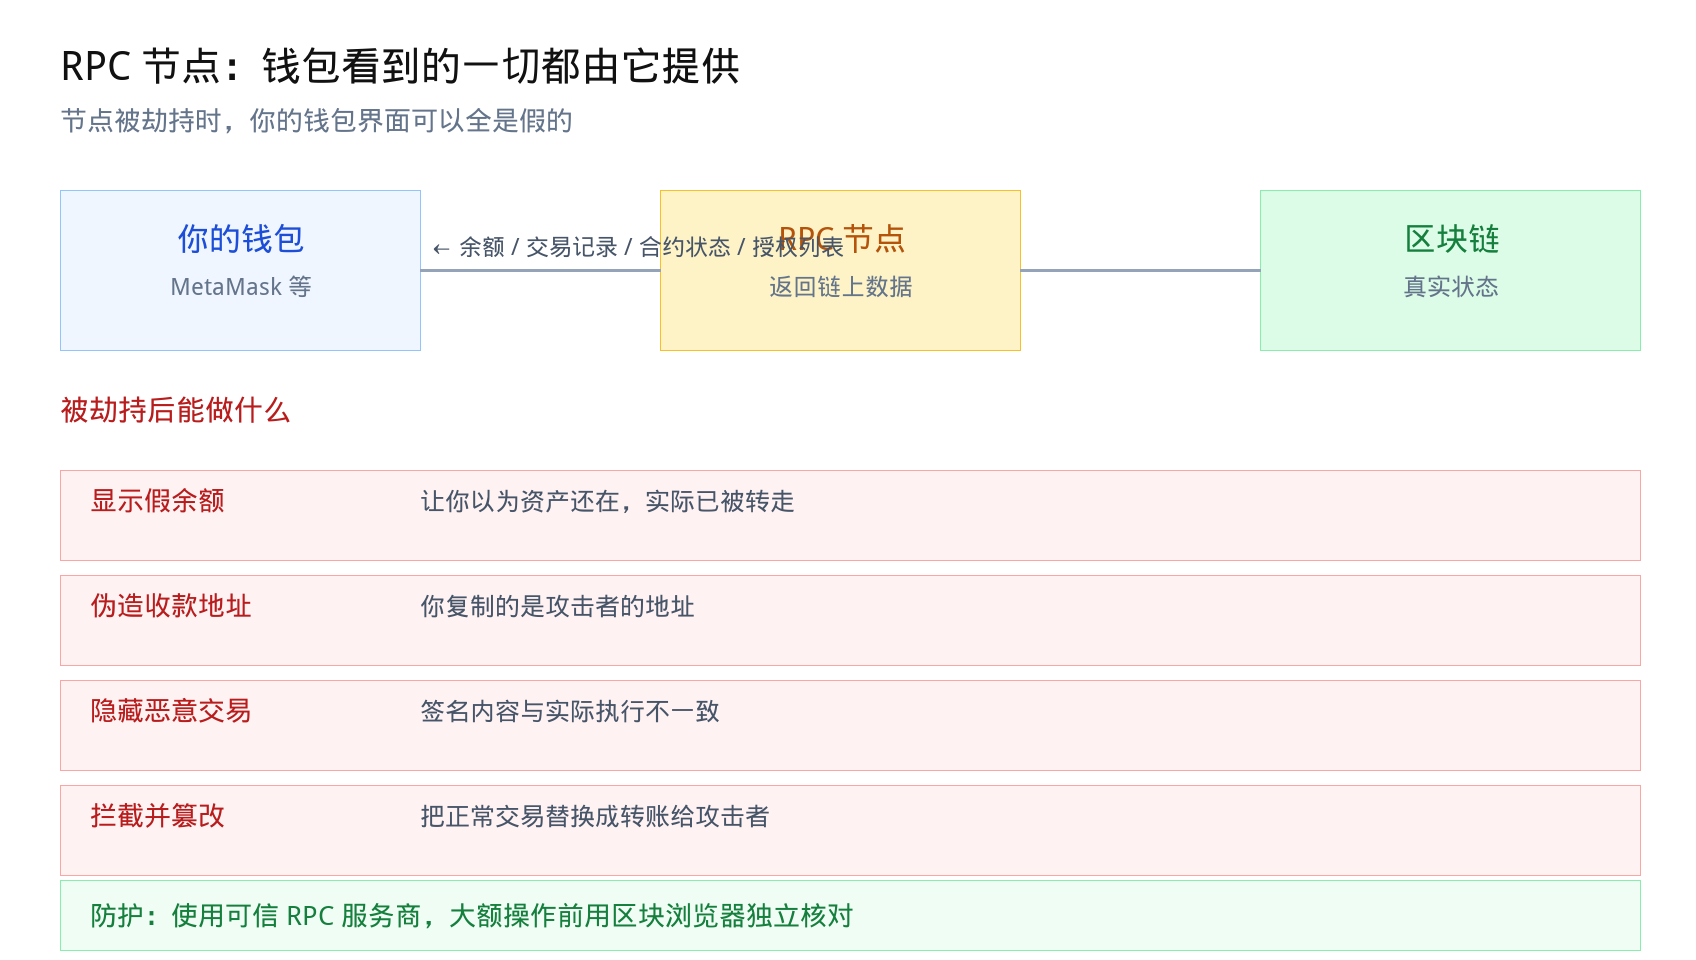
你的钱包本身不读区块链,它向 RPC 节点问数据,然后显示给你。节点说什么,你就看到什么。
所以「钱包显示余额还在」不等于「币真的还在」,「钱包显示的收款地址」也不一定是真的。大额操作前必须用独立渠道核对。
RPC 是什么
RPC(Remote Procedure Call)是钱包与区块链之间的接口。你打开钱包时,它发出请求:
- 这个地址的余额是多少?
- 这笔交易的执行结果是什么?
- 这个合约的授权列表有哪些?
- 当前的 Gas 价格是多少?
节点收到请求,查询自己维护的链上数据,把结果返回给钱包。钱包渲染成你看到的界面。
关键在于:钱包没有独立验证这些数据的能力(轻客户端除外,但主流钱包默认不这么做)。它信任节点。
节点被劫持的四种表现
1. 显示假余额
让你以为资产还在,实际上早已被转走。这种延迟发现很致命——等你发现时已经错过处理窗口。
2. 伪造收款地址
你点击「复制收款地址」,复制到的是攻击者的地址。界面看起来完全正常。
3. 隐藏恶意交易内容
签名弹窗里显示的是「授权登录」,实际执行的却是「转移全部代币」。节点可以篡改交易的可读描述。
4. 拦截并替换交易
你发起的正常转账被替换成转给攻击者,返回的哈希看起来也正常。
这些攻击的共同点是:你在钱包界面里看不到任何异常。所以必须用钱包之外的渠道验证。
怎么选可信 RPC
- 用官方或知名服务商:不要用来路不明的免费 RPC,尤其是论坛、群聊里别人推荐的
- 核对 RPC 地址:添加网络时,从官方文档复制,不要从第三方教程抄
- HTTPS 是底线:明文 HTTP 的 RPC 等于把数据交给中间人
- 关注服务商的信誉与运营历史:大厂服务商即使作恶成本也高
- 多节点交叉验证:重要操作可以切换 RPC 再看一次数据
钱包默认的 RPC 通常由钱包官方提供,相对可靠。你自己添加的 RPC 才是风险点。
什么情况值得自建
自建节点(自己跑一个全节点)能彻底消除对第三方的信任依赖,但成本不低:
- 硬件:以太坊全节点需要 2TB 以上 SSD、16GB 内存
- 带宽:持续同步需要稳定带宽
- 维护:客户端升级、故障排查
- 时间:首次同步可能需要几天
值得自建的场景:
- 管理大额资产,对第三方信任零容忍
- 做链上数据分析或高频交互
- 运行需要可靠节点的服务(如 DApp 后端)
普通用户不必自建,但要选好服务商并养成独立核对的习惯。
独立核对的方法
大额操作前,用以下方式交叉验证:
- 区块浏览器:在 Etherscan 等浏览器上查地址余额和交易记录,这是独立数据源
- 切换 RPC:换一个服务商再看一次,数据不一致就是危险信号
- 硬件钱包屏幕:硬件钱包会独立显示收款地址和执行金额,这是最可靠的核对
- 多设备对比:用另一台设备或另一个钱包查同一地址
特别注意:永远不要只信钱包界面上的地址显示,尤其是复制粘贴的时候。参见地址投毒攻击。
FAQ 常见问题
RPC 会记录我的地址吗?会。节点能看到你查询的所有地址,这是隐私问题。用自建节点或注重隐私的服务商可以缓解。
免费 RPC 能用吗?小额日常使用可以,但不要用于大额操作。免费服务通常有速率限制,也可能记录数据。
怎么知道 RPC 有没有被劫持?很难直接判断。最实用的方法是用区块浏览器交叉核对关键数据。
钱包自带的 RPC 安全吗?相对可靠,但也意味着你信任钱包官方。大额操作仍建议独立核对。
自建节点会被攻击吗?节点本身只是数据源,不持私钥,被攻破的风险主要是数据被篡改。但如果你用它广播交易,仍要确保节点未被污染。
RPC 和跨链桥是同一个东西吗?不是。RPC 是读数据的接口,跨链桥是转移资产的协议。两者风险性质不同,参见跨链桥安全指南。
延伸阅读
相关阅读
⚠️ 风险提示: 以上仅为新闻盘点与深度评论,不构成投资建议。美国财政部债务回购翻倍与特朗普加密政策预期推动BTC单周暴涨23%逼近$80K,ETF周流入超$16亿、$45亿空头被清算,但RSI已超买、$80K上方阻力密集,逼空动能衰竭后的回撤风险不容忽视。加密货币市场波动极大,请做好风险管理。
推荐注册: