地址投毒:长得像的地址,转错就是永久损失
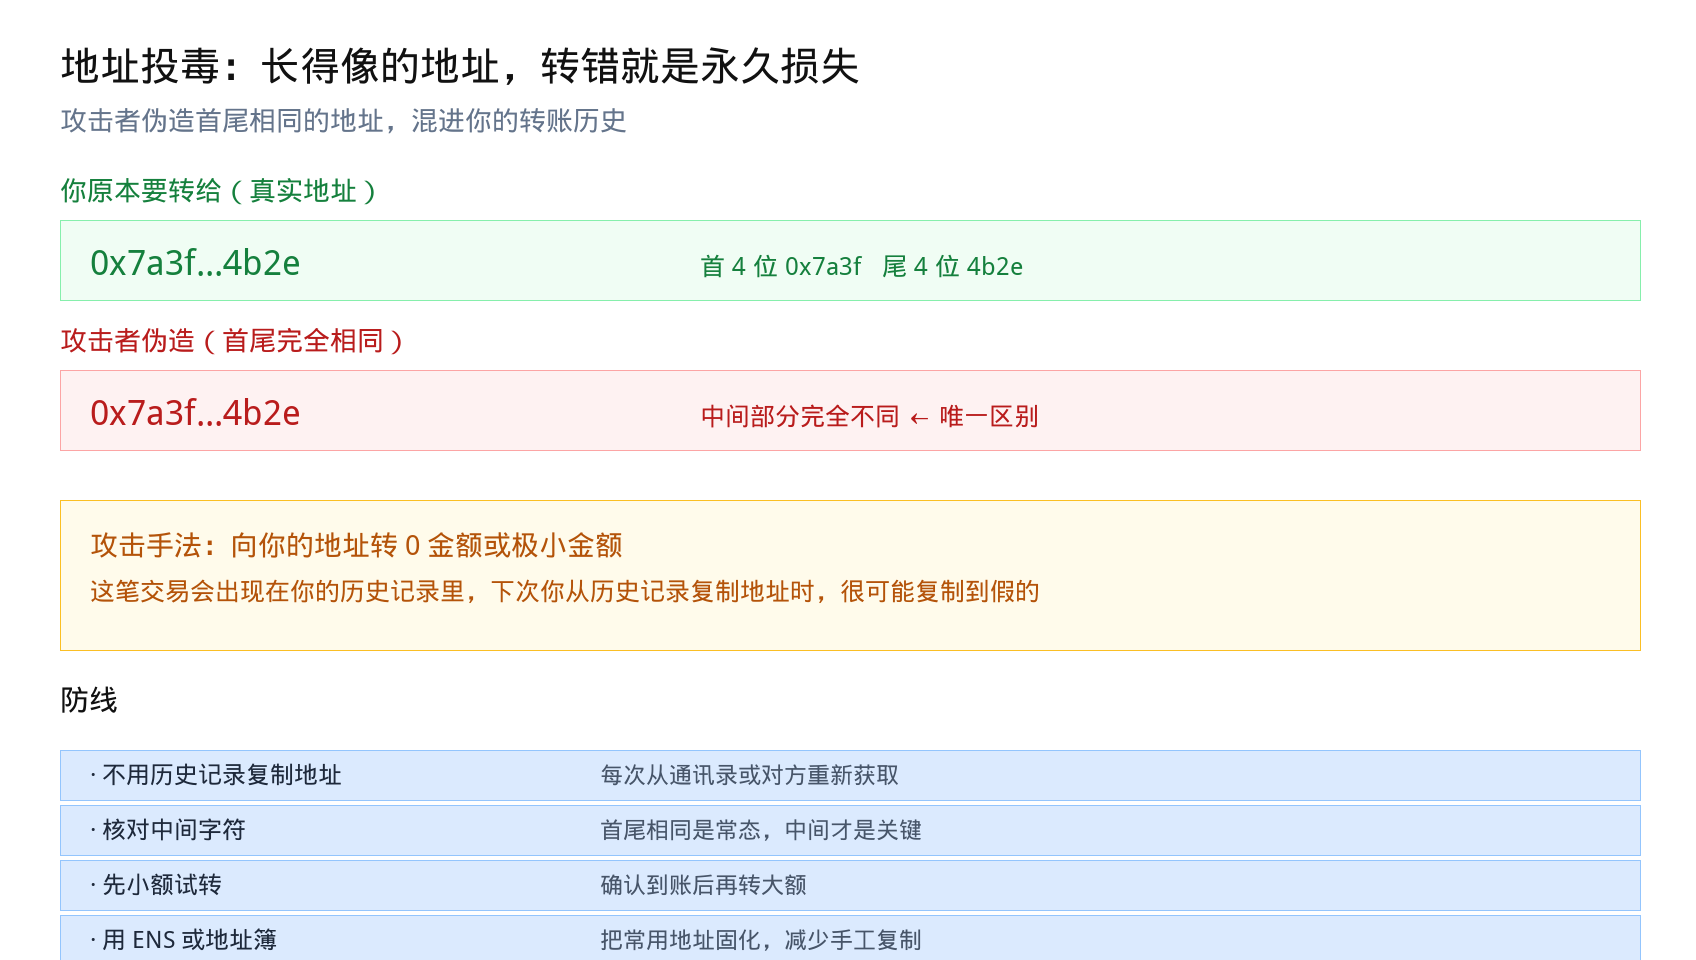
地址投毒是什么?攻击者伪造与你常用地址首尾相同的地址,通过小额转账混进你的历史记录,等你下次复制时转错。本文讲清攻击原理、为什么首尾核对不够、四道防线怎么建立。
本文目录
TL;DR 一句话结论
地址投毒不攻击你的私钥,攻击的是你的操作习惯。它利用「人只看首尾几位」的心理,把假地址塞进你的转账历史。
防线很简单但必须严格执行:不从历史记录复制地址,核对中间字符,大额前先小额试转。
攻击怎么实施
步骤是这样的:
- 攻击者监控链上交易,找到你的常用收款地址(比如你经常转账的交易所充值地址)
- 生成一个首 4 位和尾 4 位完全相同的地址(中间部分随机)
- 从这个假地址向你转一笔 0 金额或极小金额(如 0.000001)
- 这笔交易出现在你的钱包历史记录里
- 下次你从历史记录里复制地址时,很可能复制到假的
- 转账 → 资金进入攻击者钱包
整个过程不需要破解任何加密,只需要一点计算(生成首尾匹配的地址在算力上很容易)和一点手续费。
为什么首尾核对不够
很多教程教人「核对前 4 位和后 4 位」,这个建议在地址投毒面前完全失效——因为攻击者专门伪造了首尾相同。
正确的做法是:
- 核对中间部分,至少看 6-8 个字符
- 或者更好:根本不用复制的地址,用地址簿或 ENS
- 钱包界面通常会把首尾高亮、中间缩略,这恰恰是危险的设计——要主动展开完整地址
更麻烦的是,一些钱包的地址缩写显示方式让首尾相同的一批地址看起来几乎一样。你必须点开完整地址逐段比对。
四道防线
第一道:不用历史记录复制地址
这是最重要的一条。历史记录是可以被污染的,每次转给同一个对象时,从通讯录或对方重新提供的渠道获取地址。
第二道:核对中间字符
如果必须核对,看中间。首尾相同是常态,中间才是唯一区别。
第三道:先小额试转
大额转账前先转一笔小额,确认对方收到。成本是一点手续费,收益是避免全部损失。
第四道:用地址簿或 ENS
把常用地址固化在地址簿里,转给 ENS 域名(如 `name.eth`)而不是原始地址。ENS 解析结果可以在链上独立验证,比复制地址安全得多。
另外:硬件钱包的屏幕是最后一道防线。硬件钱包会独立显示收款地址,你在设备上核对,即使电脑被入侵也无法篡改显示。
已经转错了怎么办
实话实说:基本找不回来。
区块链交易不可撤销。除非:
- 收款地址属于某个交易所,且该交易所愿意配合冻结(需要你提供充分证据,且不保证成功)
- 攻击者主动退回(几乎不会发生)
所以唯一有效的方法是转账前核对。这也是为什么「小额试转」这条建议值得反复强调。
如果损失已经发生,可以做的是:记录交易哈希、向链上分析公司报告、向交易所提交协助请求。但要有心理准备,追回概率极低。
FAQ 常见问题
为什么我的历史记录里会有陌生地址?很可能是投毒。任何人只要知道你的地址,就可以向它转账,从而出现在你的历史里。
收到陌生地址的小额转账要处理吗?不用,也不要与它交互。不要试图「转回去」,有些是诱导交互的陷阱。
地址投毒和钓鱼网站是一回事吗?不是。钓鱼网站骗你签名或输入助记词,地址投毒只利用你的复制习惯。参见防钓鱼完全指南。
ENS 能完全避免吗?能大幅降低风险,但要注意 ENS 域名本身也可能被抢注仿冒(如 `name-eth.eth`)。核对域名拼写。
交易所充值地址会变吗?很多交易所会定期更换充值地址。每次充值前重新获取,不要用旧的。
TRC-20 也有投毒吗?有。所有支持地址转账的链都存在这个问题,包括波场、BSC、Solana。
延伸阅读
相关阅读
⚠️ 风险提示: 以上仅为新闻盘点与深度评论,不构成投资建议。美国财政部债务回购翻倍与特朗普加密政策预期推动BTC单周暴涨23%逼近$80K,ETF周流入超$16亿、$45亿空头被清算,但RSI已超买、$80K上方阻力密集,逼空动能衰竭后的回撤风险不容忽视。加密货币市场波动极大,请做好风险管理。
推荐注册:
📖 相关阅读: