Layer0/1/2 分层之后,安全边界在哪
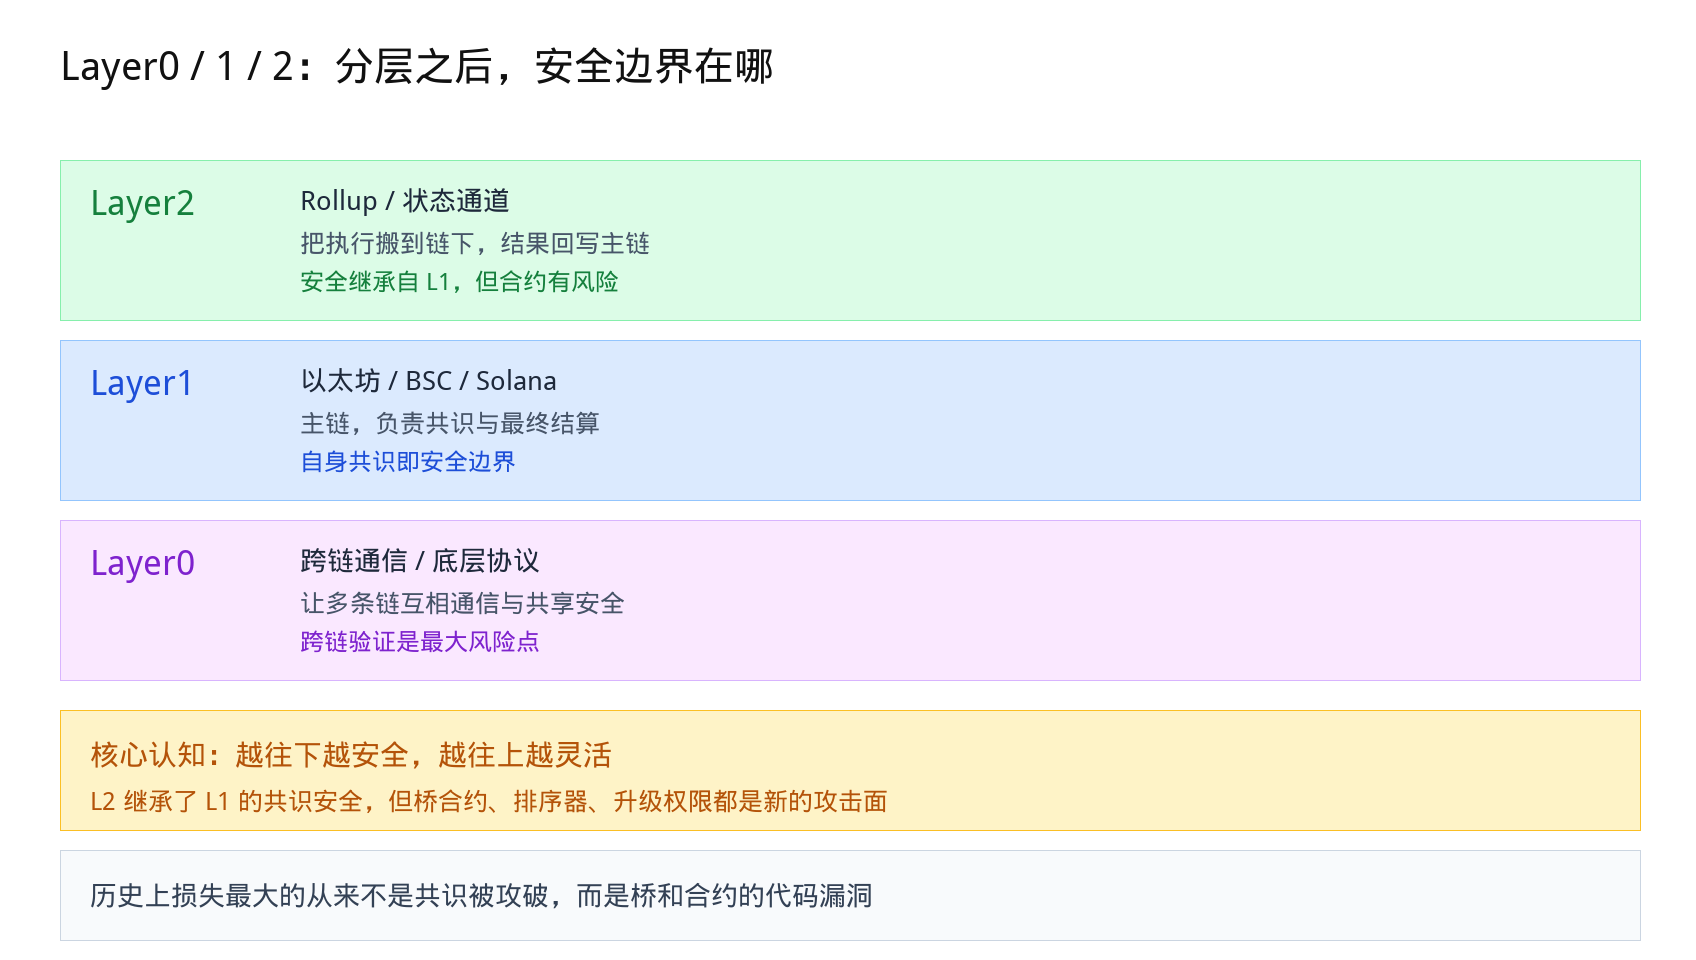
Layer0、Layer1、Layer2 到底怎么分层?本文用一张图讲清三层各自的职责,说明 L2 虽然继承 L1 的共识安全,但桥合约、排序器、升级权限都是新的攻击面,并解释为什么历史最大损失来自桥和合约漏洞而非共识被攻破。
本文目录
TL;DR 一句话结论
越往下越安全,越往上越灵活。L2 继承了 L1 的共识安全,但没有继承 L1 的代码安全——桥、排序器、升级权限都是全新的攻击面。
所以「跑在以太坊上的 L2」不等于「和以太坊一样安全」。要看你具体信任了哪些新增组件。
三层各自负责什么
Layer1(主链):以太坊、BSC、Solana 等。负责共识、最终结算、数据可用性。它的安全边界是自身的共识机制——要攻击它需要控制足够多的算力或质押。
Layer2(执行层):Rollup、状态通道等。把交易执行搬到链下或侧链,只把结果或压缩数据回写到 L1。目的是扩容,降低单笔成本。
Layer0(底层协议):跨链通信协议、共享安全层。让多条链之间能互操作,或共享同一套验证者集合。
分层的目的很明确:把「安全」和「性能」解耦,让 L1 专注安全,L2 专注效率。
L2 继承了什么安全
以 Rollup 为例,它继承的是:
- 数据可用性:交易数据最终写到 L1,即使 L2 停止运行,数据仍可恢复
- 最终结算:状态根提交到 L1,L1 的共识保证了「已确认」的不可篡改
- 抗审查(部分):理论上你可以绕过 L2 排序器,直接向 L1 提交交易
这三点是「L2 比侧链安全」的核心论据。侧链不把数据写回主链,安全完全独立。
L2 引入的新攻击面
但 L2 同时引入了 L1 上不存在的新组件,每一个都是潜在风险点:
1. 桥合约
你在 L1 存入资产,L2 铸造对应凭证。桥合约锁着巨额资产,是黑客的首要目标。历史上跨链桥被盗的金额远超其他类型。
2. 排序器(Sequencer)
多数 L2 目前由单一排序器决定交易顺序。它可以延迟你的交易、抢先交易,理论上也能短时停止服务。这是中心化风险,不是共识风险。
3. 升级权限
很多 L2 合约有管理员密钥,可以升级合约逻辑。如果这个密钥被攻破或被滥用,合约行为可以被任意改变。要关注是否有时间锁、多签保护。
4. 欺诈证明 / 有效性证明的实现
Optimistic Rollup 依赖欺诈证明,ZK Rollup 依赖有效性证明。这些证明系统的代码复杂度很高,实现漏洞会直接破坏安全假设。
历史损失的真实分布
一个反直觉的事实:加密史上损失最大的事件,几乎都不是共识被攻破,而是代码漏洞和权限问题。
- 跨链桥被盗:合约逻辑漏洞、私钥泄露
- DeFi 被攻击:闪电贷 + 价格预言机操纵、重入漏洞
- Rug Pull:项目方直接拿走流动性
也就是说,即使底层共识再安全,上层应用的代码仍可能被攻破。
这对普通用户的启示是:不要因为「这条链很安全」就放松对具体协议的风险评估。参见OWASP 智能合约 Top 10。
普通用户怎么用这套框架
评估一个协议时,问四个问题:
- 它跑在哪条链上?L1 还是 L2?共识安全来自哪里?
- 资产怎么进出?经过哪个桥?桥的合约审计过吗?锁仓规模多大?
- 谁有权限改合约?是单签、多签还是时间锁?
- 数据能恢复吗?如果 L2 停机,我的资产还在吗?
四个问题都能答清楚,才考虑投入资金。有一个说不清,就降低仓位或避开。
跨链环节的风险尤其要重视,参见跨链桥安全完全指南。
FAQ 常见问题
L2 上的资产比 L1 危险吗?多了一层组件,理论上风险面更大。但主流 L2 的桥合约经过多轮审计,实际风险取决于具体实现。
侧链和 L2 有什么区别?侧链不把数据写回主链,安全完全独立;L2 把数据或证明写回主链,继承 L1 的部分安全保障。
排序器中心化有什么实际影响?理论上可以审查交易、延迟确认。多数项目计划逐步去中心化,但目前仍是中心化状态。
Layer0 是什么?不是严格的技术标准,通常指跨链通信协议或共享安全层,如 Polkadot 的中继链、Cosmos 的 IBC。
怎么判断一个 L2 靠不靠谱?看是否有欺诈/有效性证明、升级是否有时间锁、桥的审计报告、TVL 规模与运营时间。
普通用户需要懂这些吗?不需要精通,但至少要知道「L2 不等于 L1 安全」,并在投入大额资金前做基本尽调。
延伸阅读
相关阅读
⚠️ 风险提示: 以上仅为新闻盘点与深度评论,不构成投资建议。美国财政部债务回购翻倍与特朗普加密政策预期推动BTC单周暴涨23%逼近$80K,ETF周流入超$16亿、$45亿空头被清算,但RSI已超买、$80K上方阻力密集,逼空动能衰竭后的回撤风险不容忽视。加密货币市场波动极大,请做好风险管理。
推荐注册:
📖 相关阅读: